Plataforma de ciberseguridad de OLATIC

Del fallo
al check.

Seclivery revisa cada día tu Microsoft 365, tu Active Directory, tus equipos Windows y lo que se ve de tu empresa desde internet. Encuentra la configuración peligrosa, los permisos de más y los programas vulnerables, te explica cada uno en una frase y lo corrige con tu aprobación. Después comprueba que ha quedado cerrado.

+500Comprobaciones cada día
45Servicios de IA que reconoce
2,50 €Por licencia y mes, con pago anual
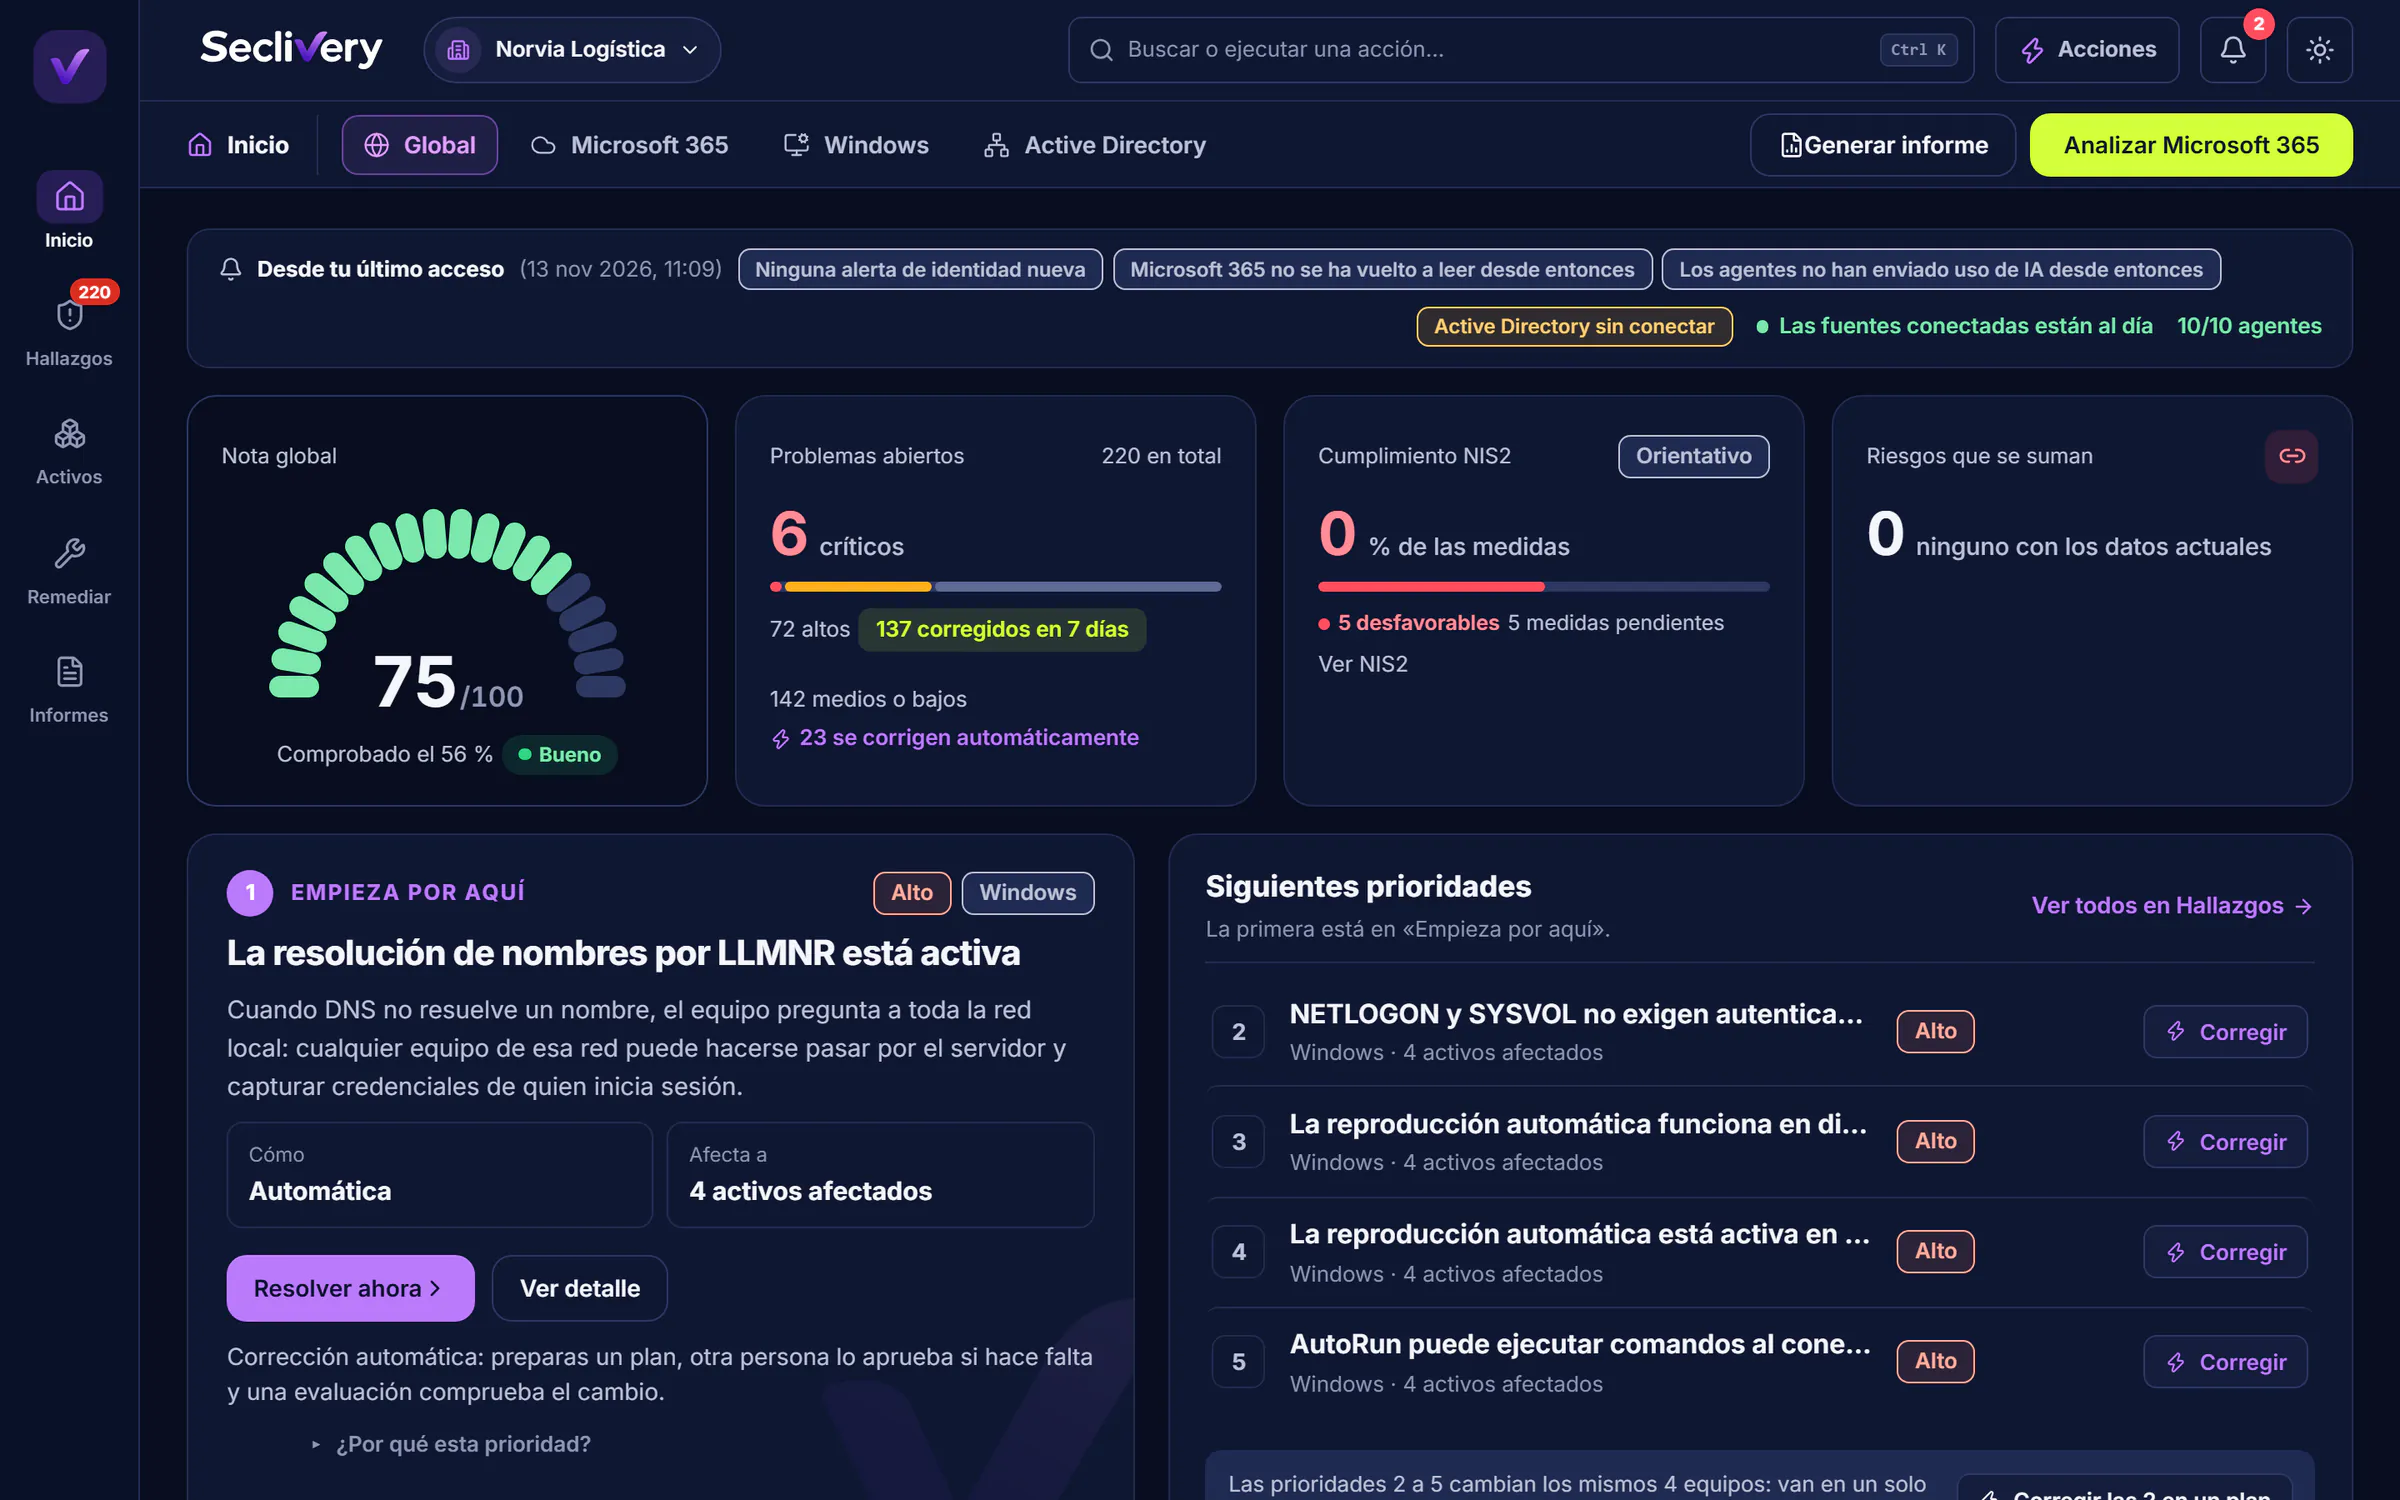
Pantalla de inicio de Seclivery: nota global, problemas abiertos, cumplimiento NIS2 y las siguientes prioridades con el botón Corregir
MFA para administradores BitLocker en portátiles SMBv1 desactivado Cortafuegos encendido Escritorio remoto con NLA LLMNR desactivado DMARC publicado Licencias sin uso liberadas

Del hallazgo a la solución, en la misma pantalla

Otras herramientas te dan una lista de 300 alertas. Seclivery te da la siguiente cosa que hacer, por qué hacerla y el botón para hacerla.

  1. 01Detecta

    Lee la configuración real, no un cuestionario: lo que hay frente a lo que debería haber.

  2. 02Explica

    Por qué importa, a quién afecta y cuánto sube tu nota al cerrarlo.

  3. 03Corrige

    Con un clic y tu aprobación, o con la guía paso a paso si prefieres hacerlo a mano.

  4. 04Comprueba

    Pulsar el botón no basta: está hecho cuando una evaluación nueva lo confirma.

Todo lo que revisa, cruzado entre sí

No son herramientas pegadas: es un solo motor que sabe qué persona usa qué equipo, con qué cuenta y con qué permisos. Puedes empezar solo con Microsoft 365 y sumar el resto después.

Plataforma en seclivery.com
Microsoft 365317comprobaciones

Identidades, correo y documentos

Entra ID, Exchange, Defender, Intune, Purview, SharePoint, OneDrive y Teams: doble verificación, administradores, invitados, aplicaciones con permisos, reenvíos de correo y protocolos heredados.

  • Conexión sin contraseñasUn administrador autoriza la aplicación con permisos de lectura. No hay que instalar nada.
  • Quién hizo quéQuién cambió cada permiso y cuándo, y revisiones de acceso por correo sin Entra ID P2.
  • Honesto con las licenciasLo que depende de una licencia que no tienes sale como «no aplica» o «sin evaluar»: ni fallo ni aprobado.
Windows127comprobaciones

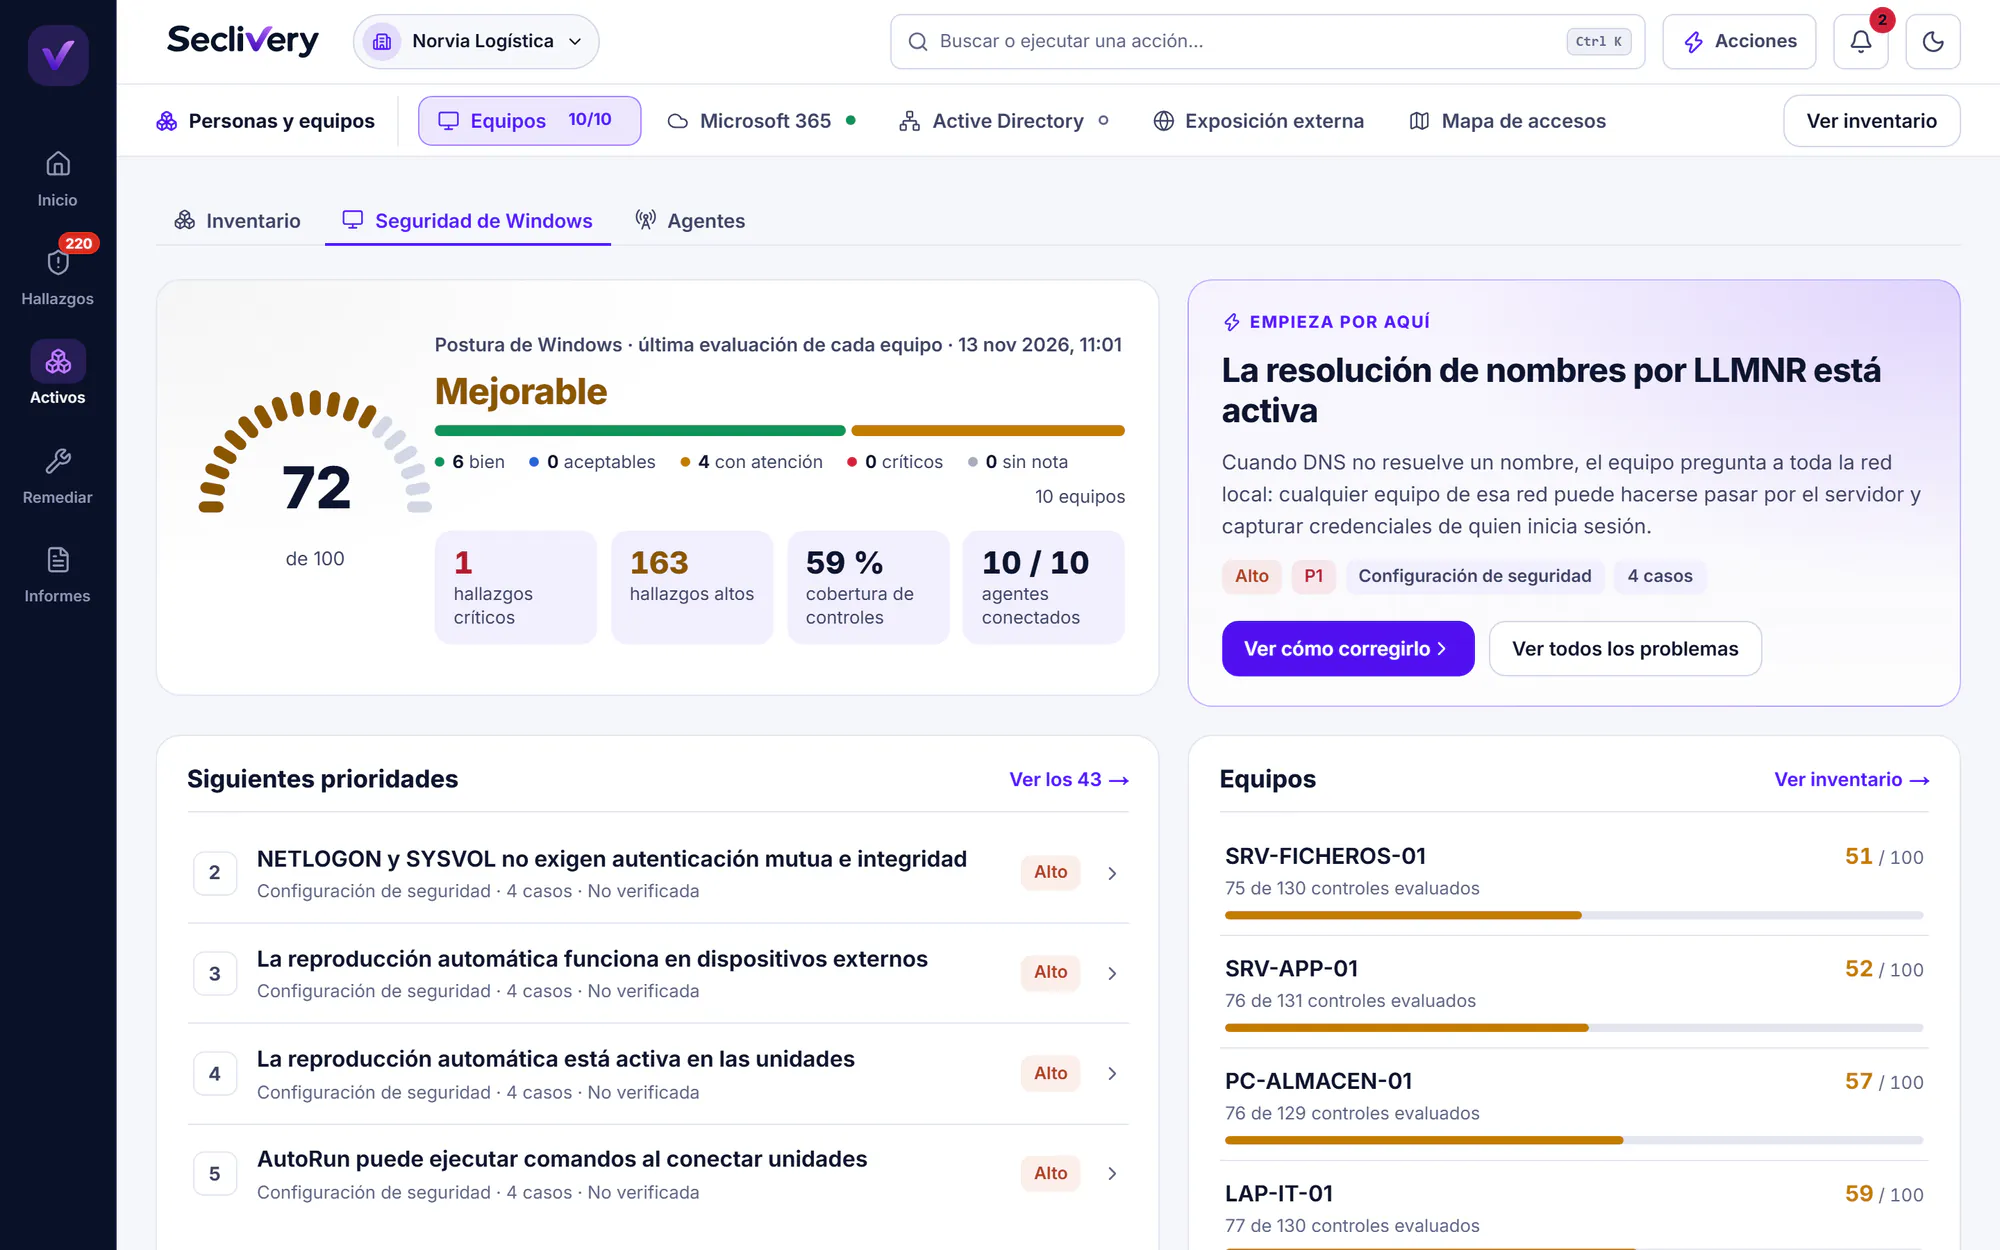
Cada equipo y cada servidor

Un agente ligero lee cifrado, cortafuegos, antivirus, escritorio remoto, credenciales en memoria, actualizaciones y programas de acceso remoto sin autorizar.

  • Protecciones claveBitLocker, antivirus (Defender u otro), escritorio remoto y administradores de cada equipo.
  • Roles de servidorSQL Server, IIS y servidores de archivos, evaluados solo donde el rol existe.
  • Agente seguroServicio con identidad propia, sin ser administrador del equipo, e instalación por MSI.
Active Directory55comprobaciones

El riesgo que vive dentro del dominio

Cuentas privilegiadas, delegaciones, contraseñas que no caducan, Kerberos, plantillas de certificado peligrosas, GPO, DNS y controladores de dominio sin soporte.

  • Controladores de dominioSYSVOL, NETLOGON, replicación y versiones con soporte.
  • MITRE ATT&CKCada comprobación enlazada con la técnica que mitiga: ves qué puertas deja abiertas tu configuración.
  • Colector dedicadoDesde un equipo del dominio, en modo lectura.
Desde internet19comprobaciones

Lo que se ve de tu empresa desde fuera

SPF, DKIM y DMARC, certificados, servicios publicados y dominios que se parecen al tuyo.

  • CorreoSi alguien puede enviar correos haciéndose pasar por tu dominio, con el valor exacto que hay que publicar.
  • CertificadosCaducados, a punto de caducar o mal configurados.
  • Dominios parecidosLos que se registran para engañar a tus clientes y a tu plantilla.
  • Inicios de sesión

    Desde dónde entra cada persona, países nuevos, intentos fallidos y sesiones robadas. Cada IP se contrasta con una segunda fuente, para que la ubicación sea la buena.

  • Vulnerabilidades explotadas

    Qué programa, en qué equipo y si se está atacando hoy. Ordenado por lo que de verdad corre prisa.

  • Rutas de riesgo

    Un fallo suelto es un aviso; una cadena es la llave de tu empresa. Seclivery cruza el dominio, los equipos y Microsoft 365 y te dice dónde cortarla.

  • Formación cuando hace falta

    Lecciones cortas y simulaciones de phishing asignadas a quien lo necesita: quien cae en un enlace, quien no tiene MFA, quien comparte de más.

Así se ve Seclivery

La nota, los problemas, quién se encarga y el botón para cerrarlos, en la misma pantalla.

Recorrido 3D en seclivery.com
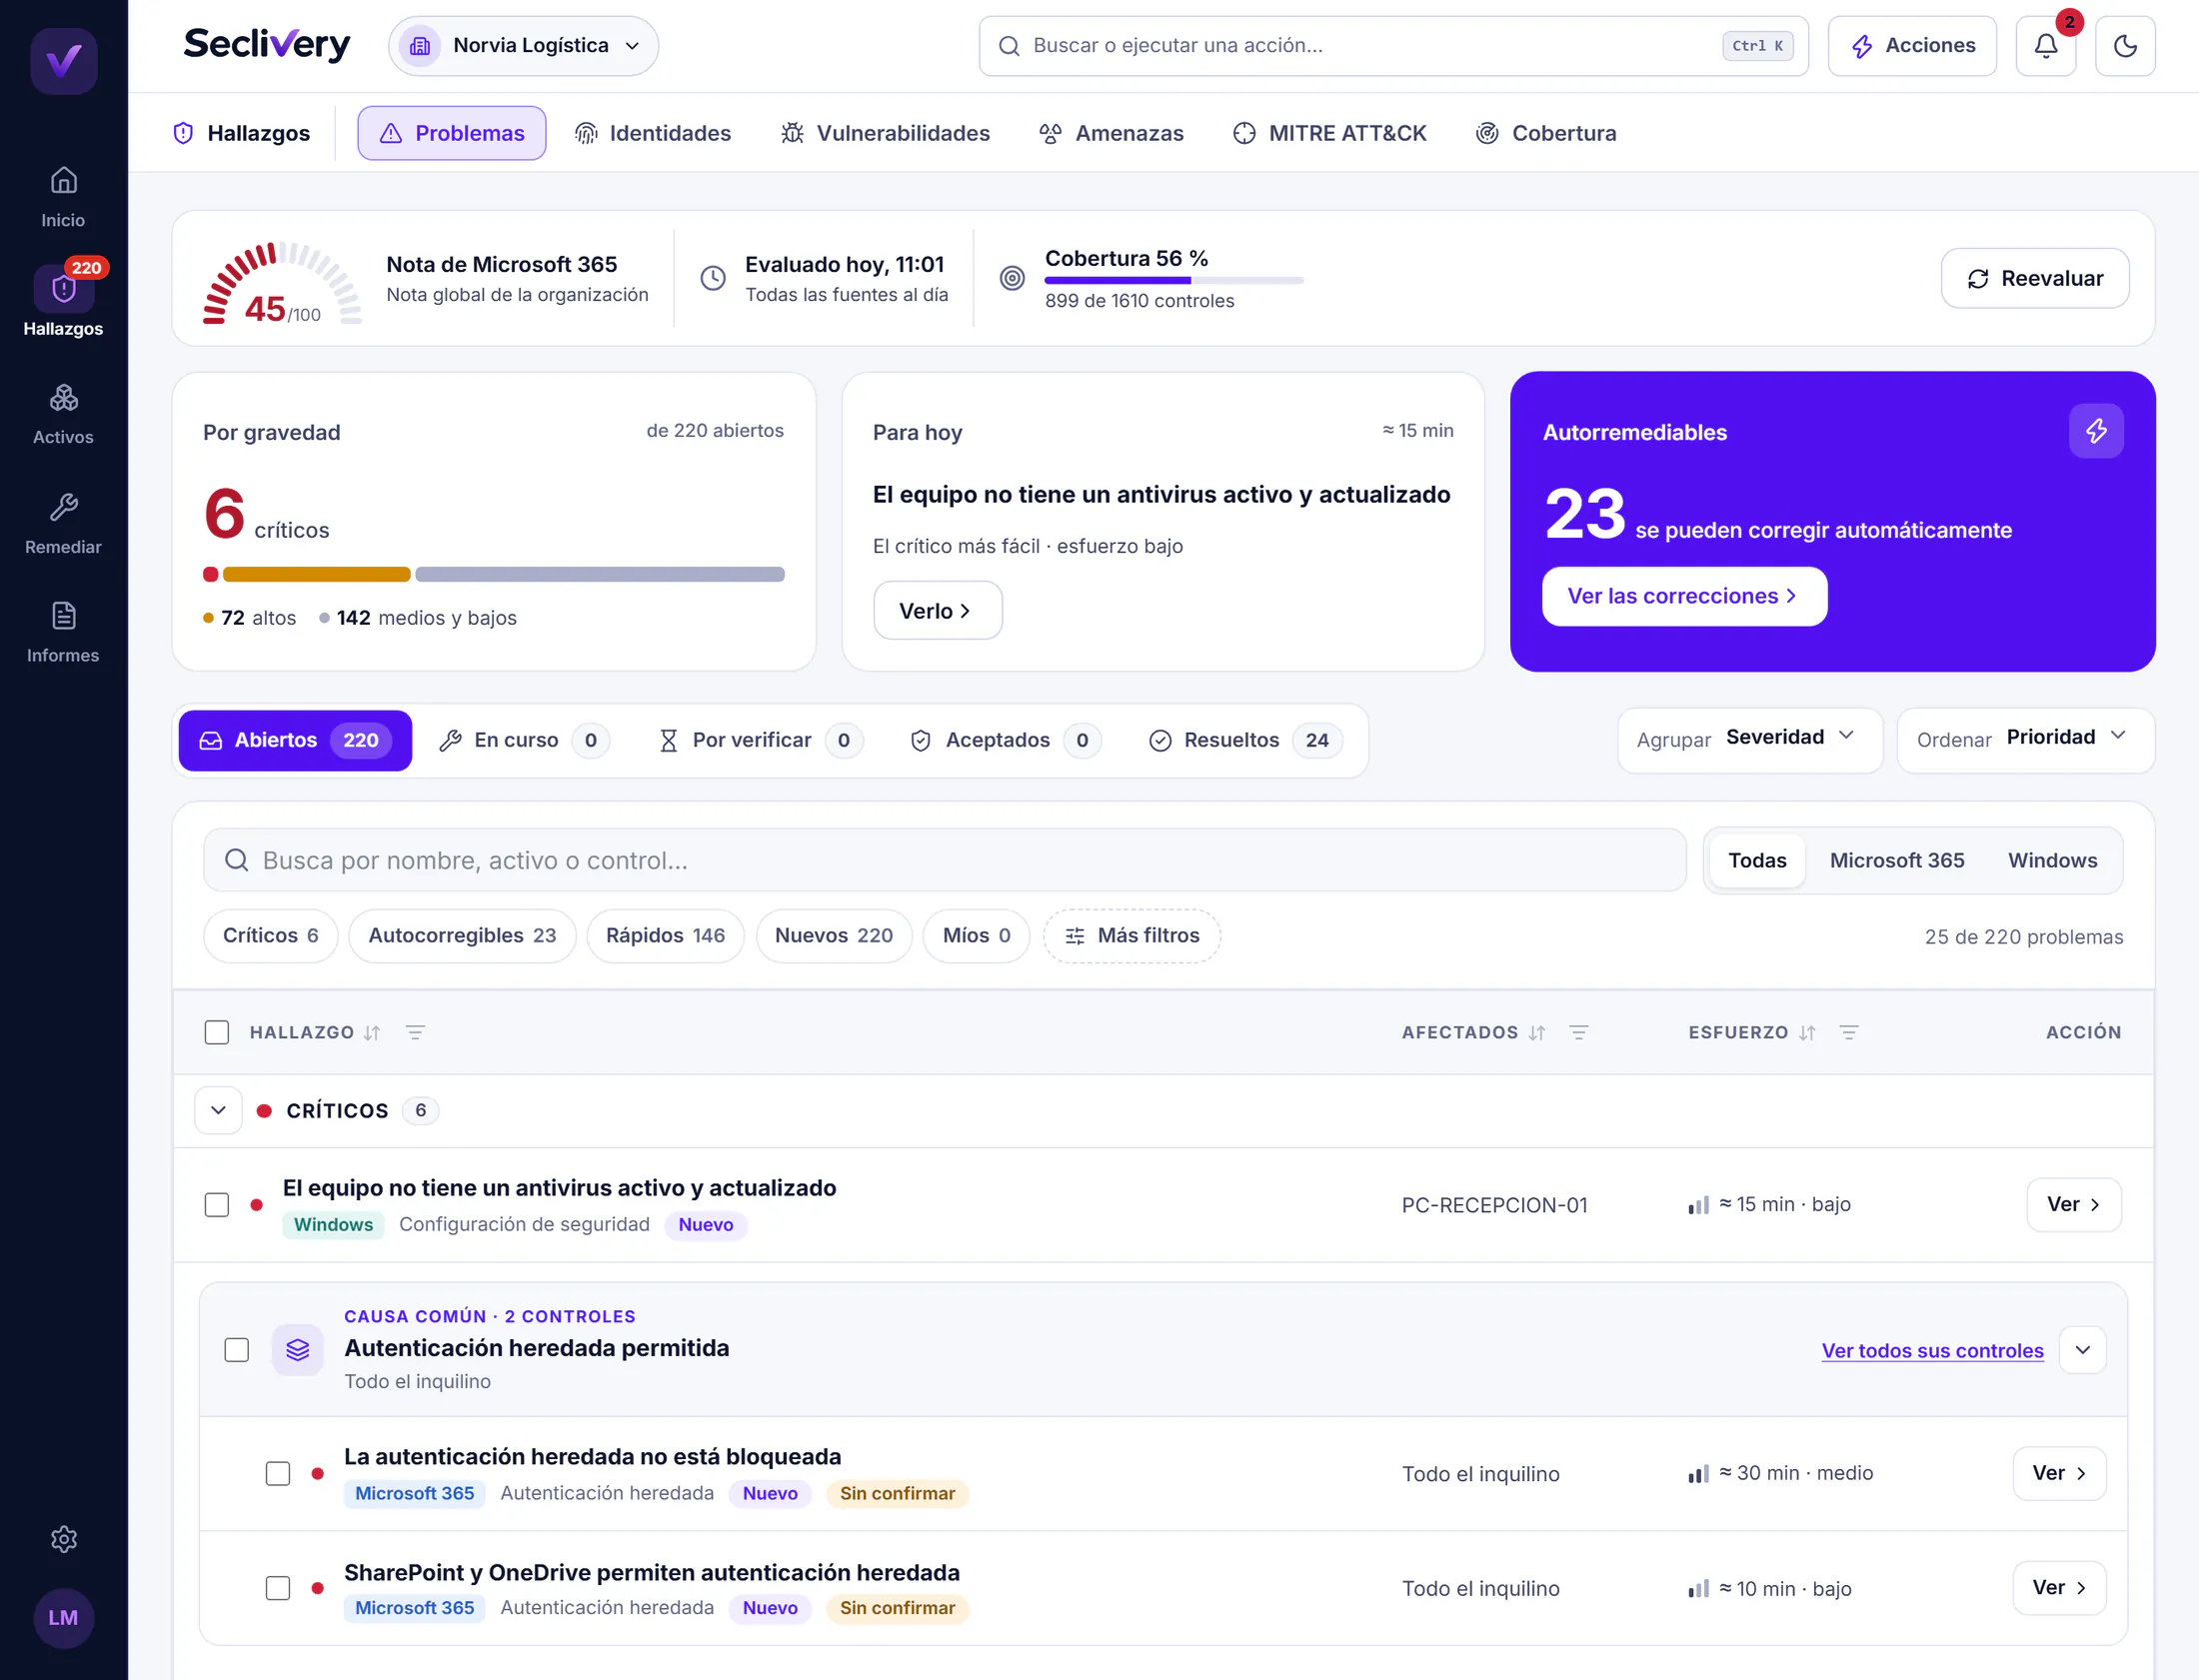
Hallazgos de Seclivery ordenados por gravedad
Capturas reales de Seclivery con los datos de una empresa ficticia.Plataforma en seclivery.com

Shadow AI: qué IA usa tu plantilla

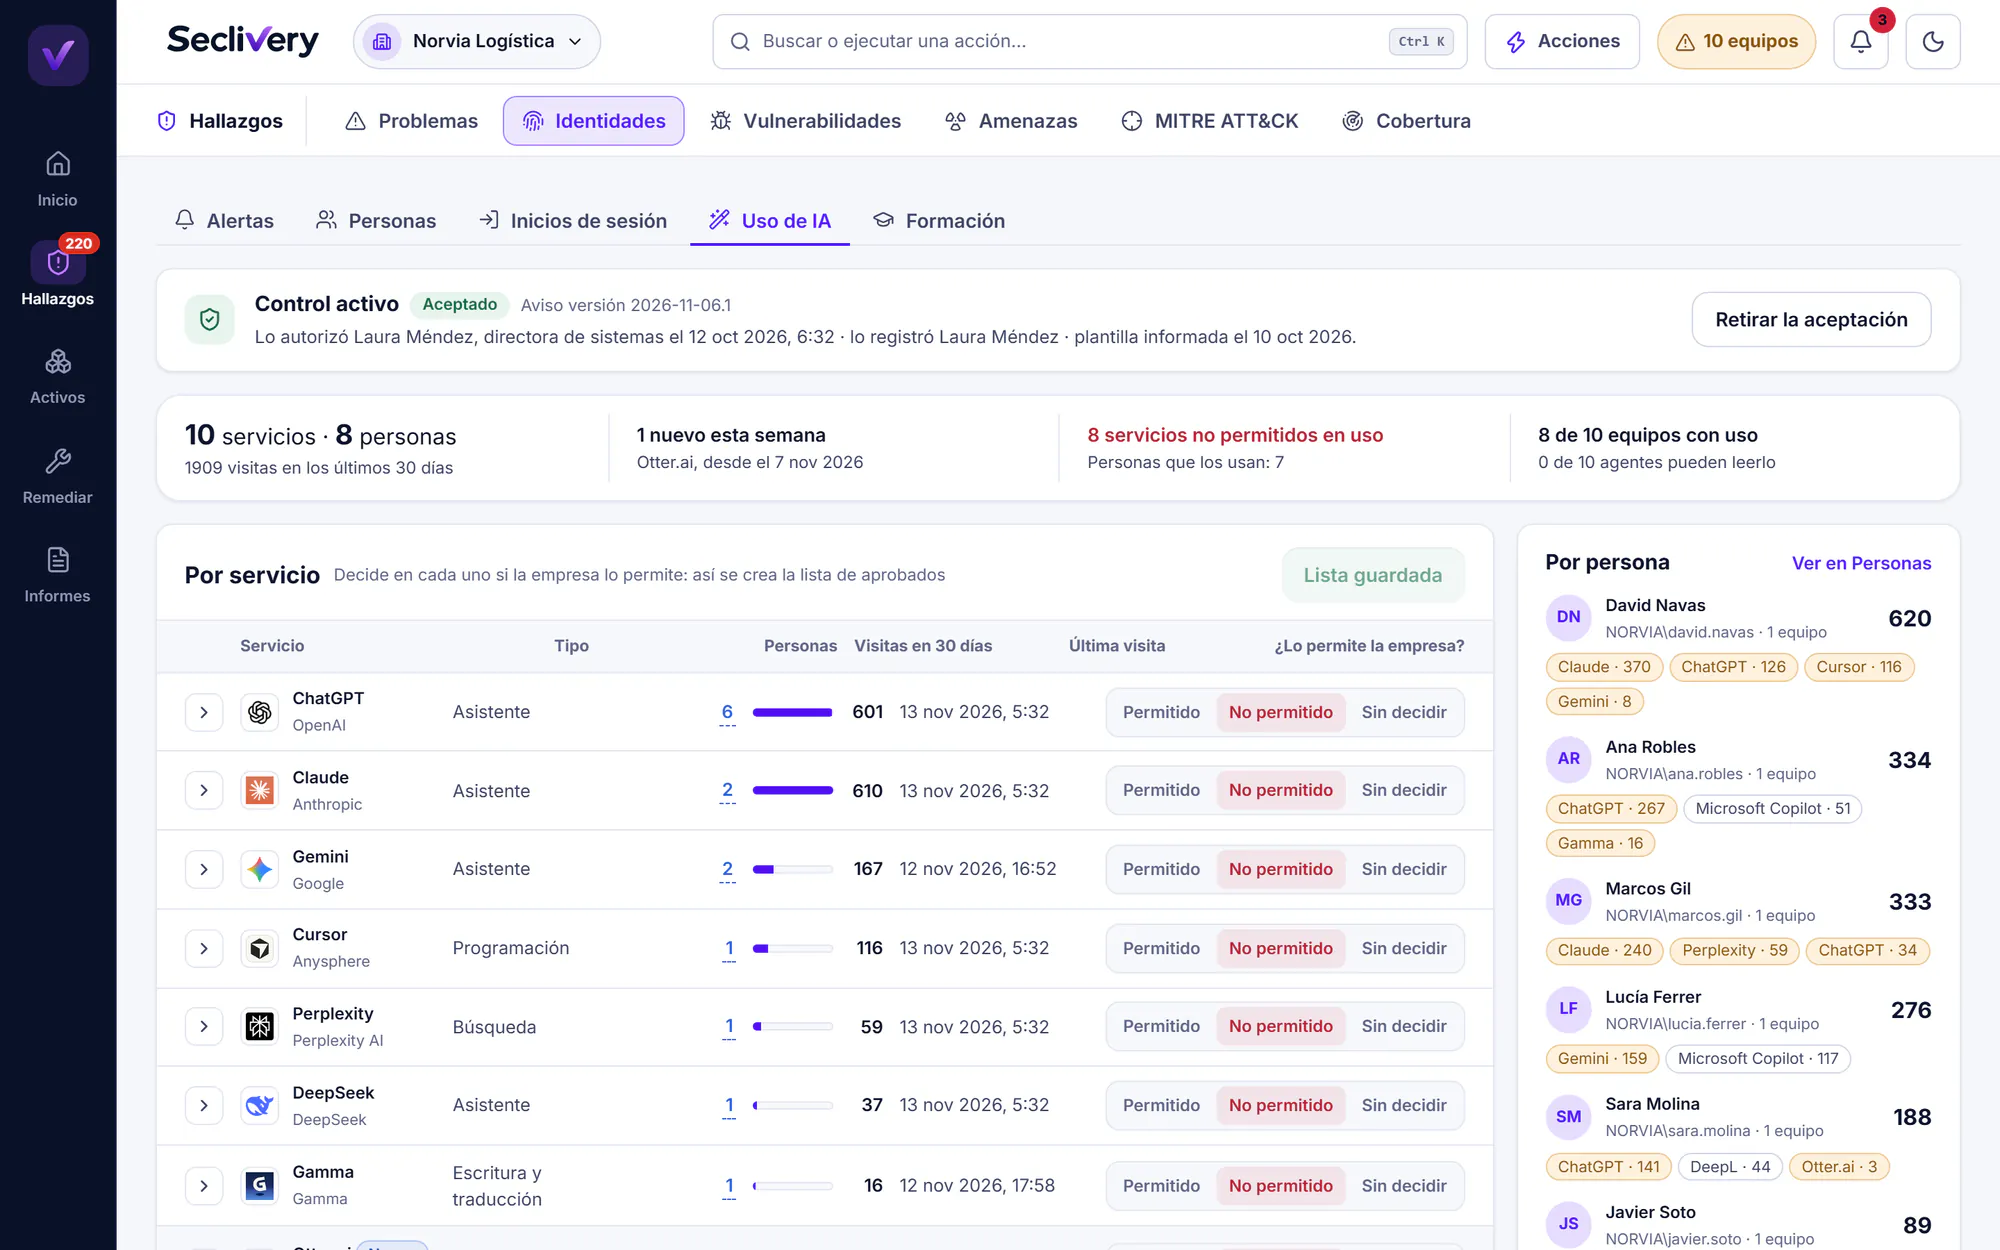
La plantilla ya usa inteligencia artificial para escribir correos, resumir contratos o revisar hojas de cálculo. Seclivery te dice qué servicios, quién y desde qué equipo, con el aviso legal a la plantilla incluido.

Uso de IA en seclivery.com
Se recogeSolo las visitas a servicios de IA

El servicio, la cuenta de Windows, el equipo, el navegador, el día y cuántas visitas. Nada anterior al día en que la empresa lo acepta.

No se recogeNi una palabra de lo que se escribe

Ninguna otra web, ni la dirección completa, ni el título de la página, ni lo que se escribe o se sube. El equipo lo descarta antes de enviar nada.

  1. 01La empresa lo acepta

    Antes de activar nada, la empresa lee qué se trata y lo acepta.

  2. 02La plantilla recibe el aviso

    Seclivery lo envía por correo a cada persona y registra quién lo recibió y cuándo.

  3. 0390 días y fuera

    Los datos se guardan 90 días. Si se retira, lo recogido se borra en el acto.

Controlar el uso de la IA en el trabajo exige informar a la plantilla (art. 20.3 del Estatuto de los Trabajadores, art. 87 de la LOPDGDD y art. 13 del RGPD). Seclivery lo integra en el proceso.

  • ChatGPT
  • Microsoft Copilot
  • Gemini
  • Claude
  • DeepSeek
  • Perplexity
  • Grok
  • Le Chat
  • Meta AI
  • NotebookLM
  • Cursor
  • Midjourney
  • ElevenLabs
  • DeepL
  • Grammarly
  • Otter.ai
  • y 29 más

Licencias que sobran, en euros

Una cuenta que sobra te cuesta tres veces: en la factura, en la superficie de ataque y en la auditoría. Seclivery mira el uso real y te dice cuánto te ahorras.

Uso real

Qué servicio usa cada persona en los últimos 90 días: correo, Teams, OneDrive, SharePoint y aplicaciones de Office.

Cuentas sin uso

Personas que se fueron, cuentas que nadie abre y licencias asignadas a quien no las usa.

Ahorro en euros

Con el precio de lista o con el tuyo, que siempre manda.

Sin perder seguridad

Si bajar una licencia te quita una protección, te lo dice antes de que lo decidas.

Licencias · uso de los últimos 90 díasEjemplo

318 €/mes

Ahorro posible9 licencias sin uso de 41
  • Sin uso6 cuentas de personas que ya no están
  • Sin uso3 licencias de escritorio que nadie abre
  • OjoBajar 2 licencias quitaría el acceso condicional
Ejemplo ilustrativo

Cada cambio se aprueba como una tarea más: Seclivery no toca tus licencias por su cuenta.

Corrige con un clic. Sin miedo a romper nada

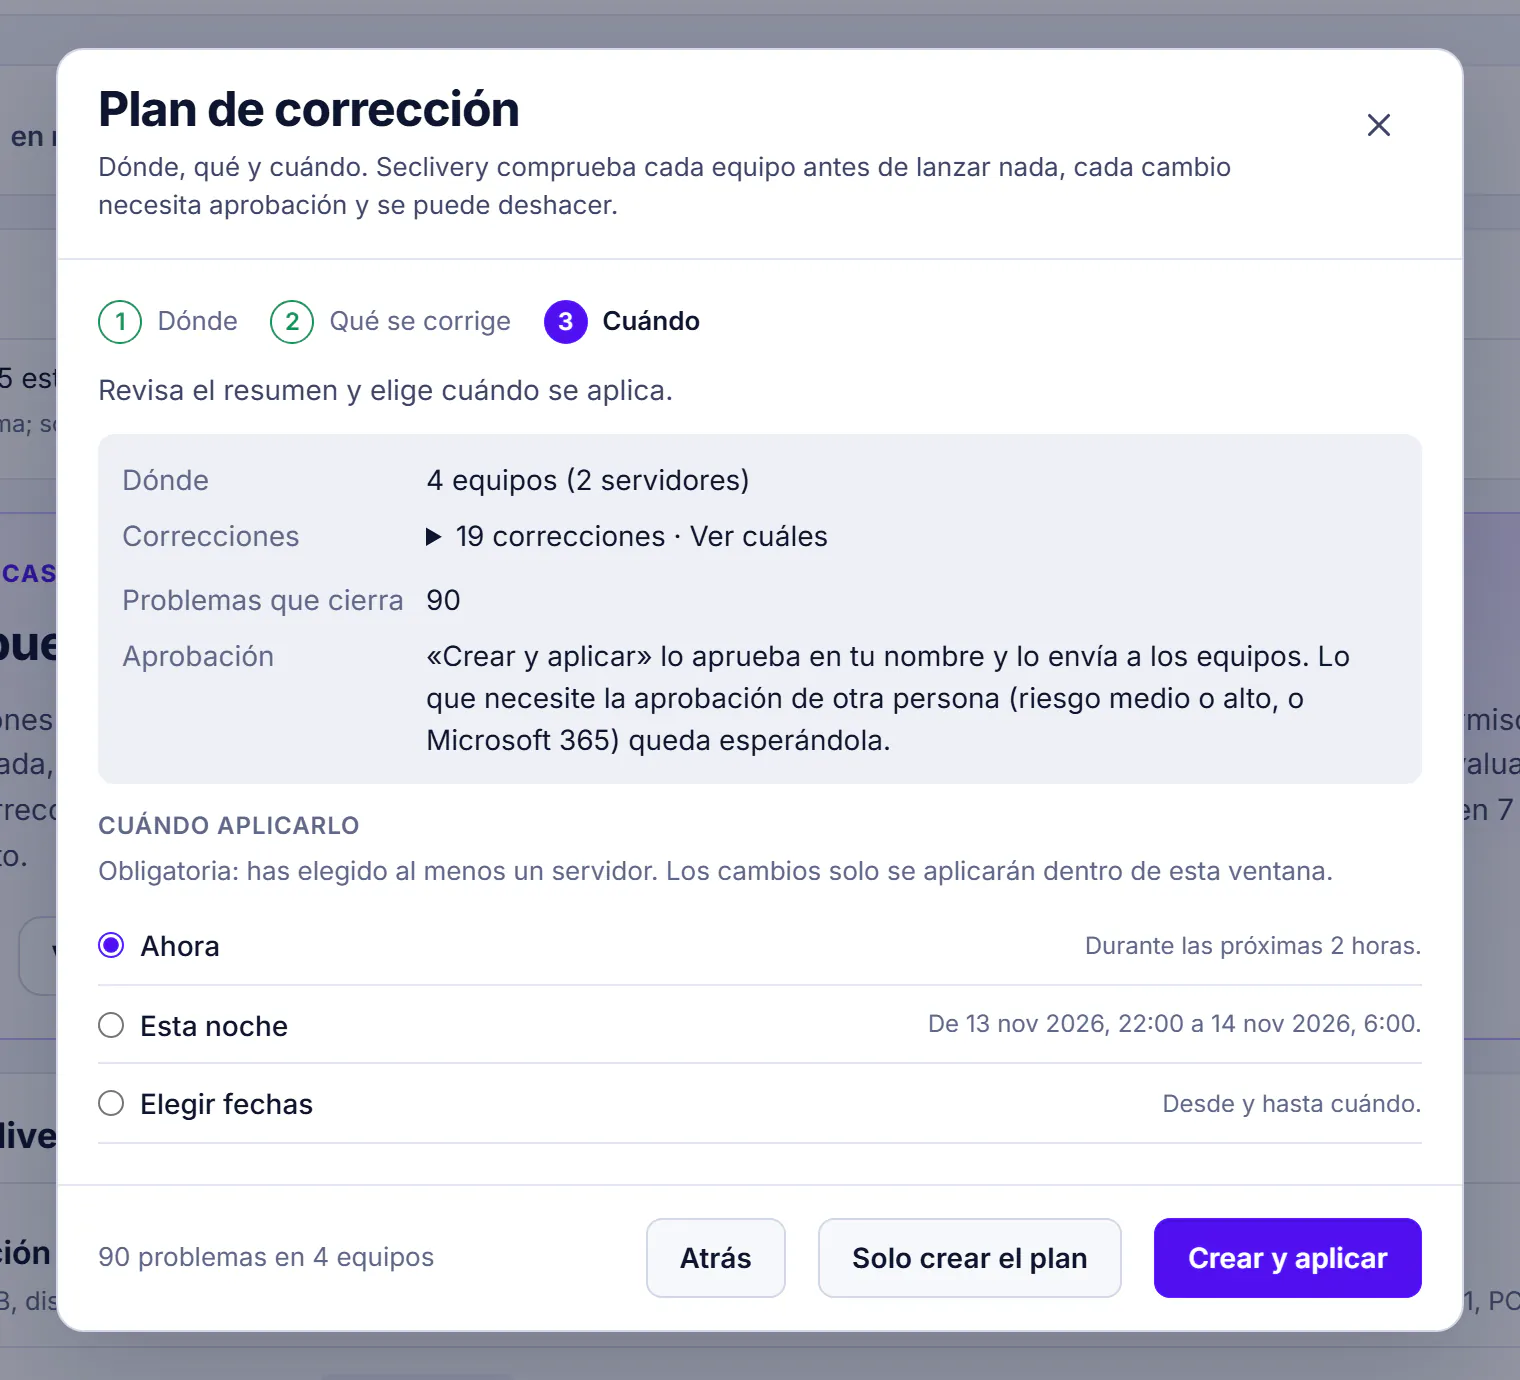
Las correcciones no son un script lanzado a ciegas. Son planes con simulación, equipo piloto y vuelta atrás, y solo se aplican cuando alguien de tu equipo los aprueba. Lo que no conviene tocar sin mirar llega con una guía paso a paso.

Corrección en seclivery.com
Simula antes de tocar

Qué cambia, en qué equipos y qué podría dejar de funcionar.

Primero, un piloto

Un equipo de prueba antes que el resto de la empresa.

Órdenes firmadas

El agente solo ejecuta lo que el servidor firma, de un catálogo cerrado.

Vuelta atrás

Cada cambio guarda cómo estaba para poder deshacerlo.

Interruptor de emergencia

Para todas las ejecuciones de golpe, sin esperar a nadie.

Hecho es comprobado

Se da por cerrado cuando una evaluación nueva lo confirma. Y si vuelve, se reabre con su historial.

ENS, NIS2 e ISO 27001, con el informe ya hecho

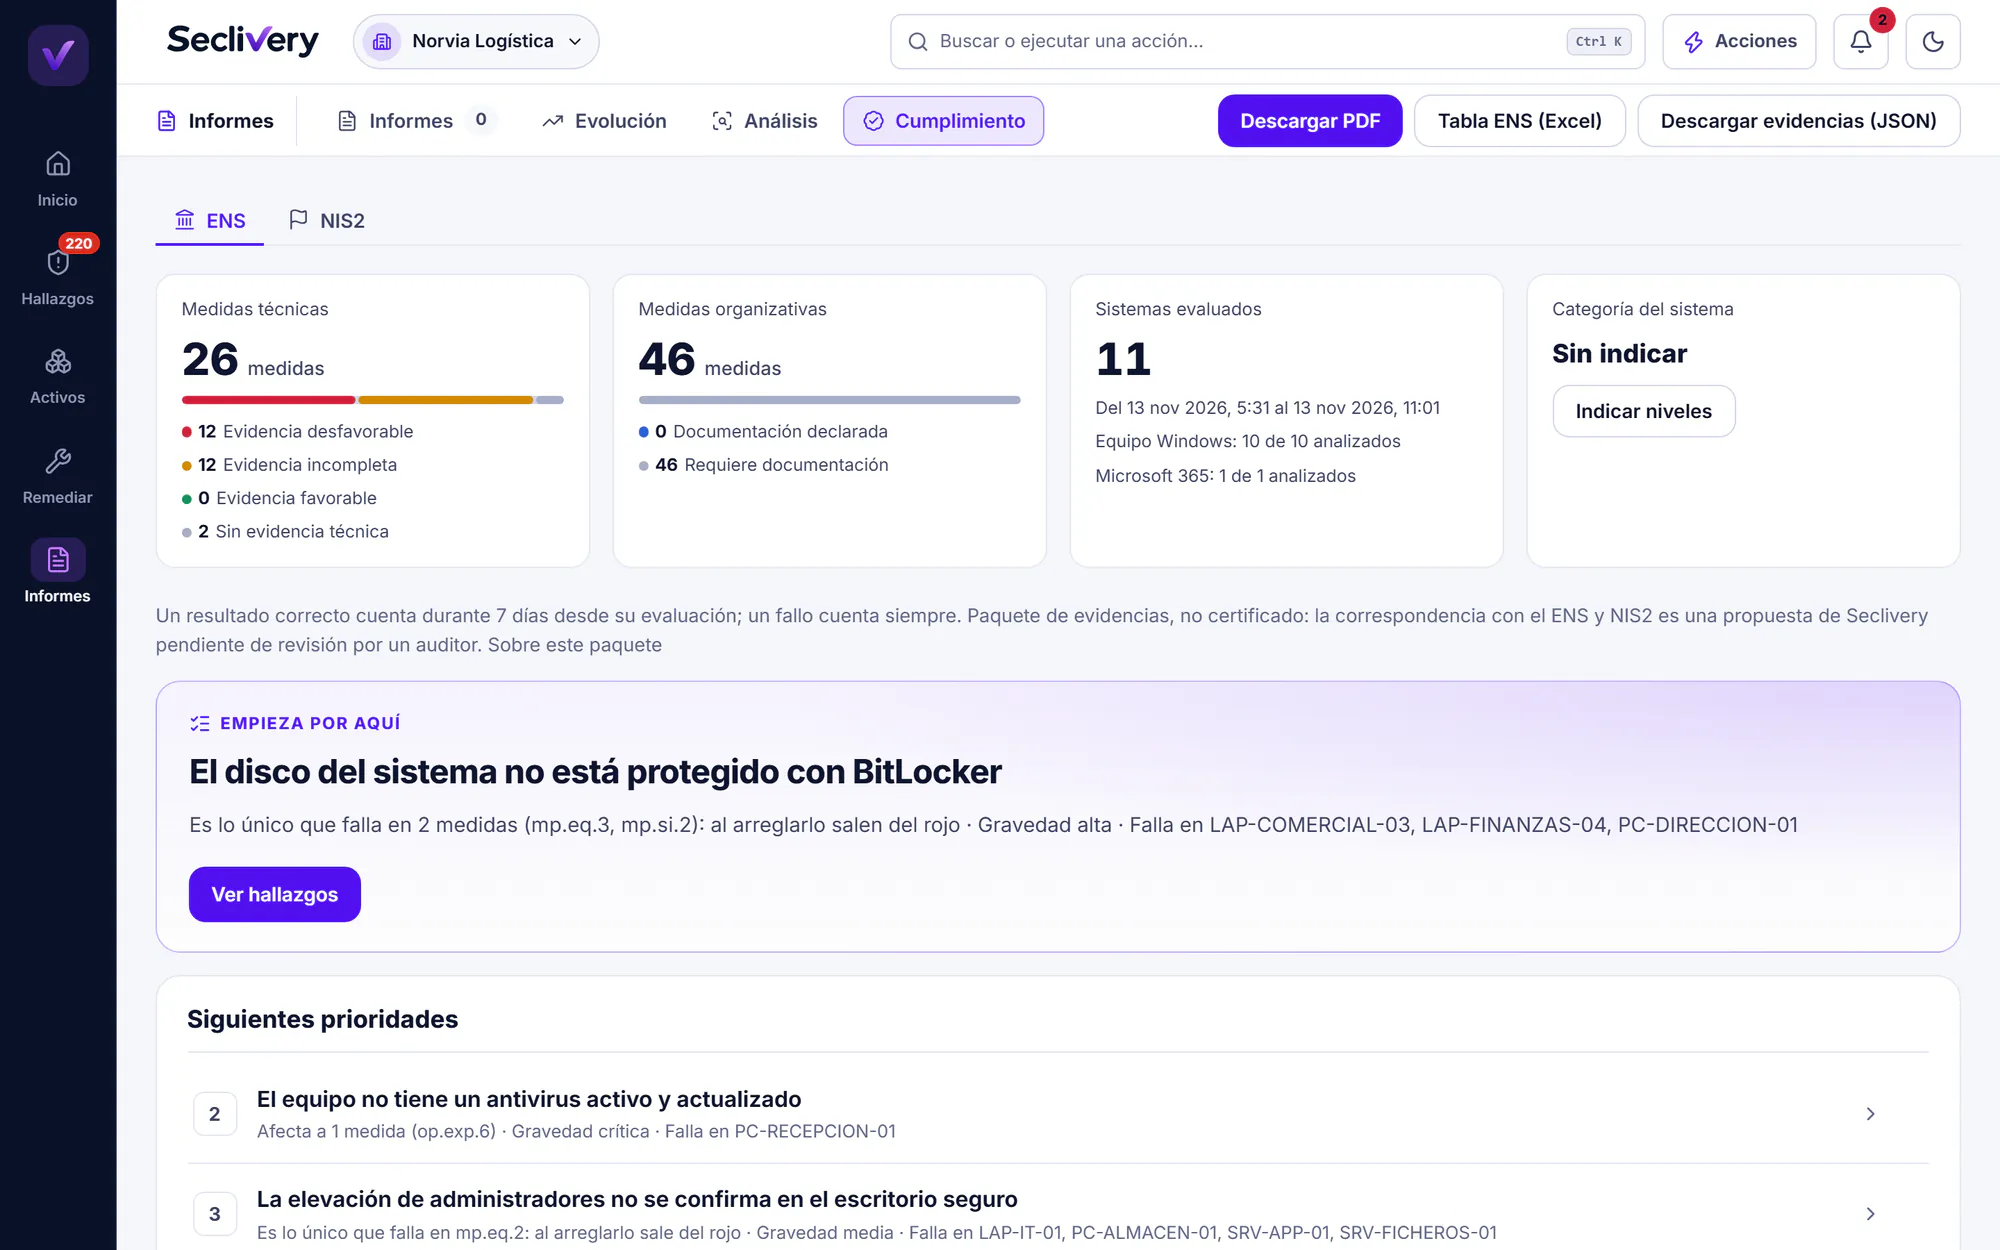
Cada comprobación está enlazada con las medidas de cada marco. Cierras un problema y avanzan todos a la vez. Cuando llega la auditoría, las evidencias ya están guardadas, con fecha y sello.

Cumplimiento en seclivery.com
Avance por marco · datos de ejemplo
  • NIS254%
  • ENS · categoría media47%
  • ISO 27001 · Anexo A41%
  • CIS Microsoft 36538%
  • CIS Windows 1171%

Calculado con los mismos controles que la nota: sin evidencia vigente no cuenta como cumplido.

Ejecutivo

Para la dirección: riesgo, avance y decisiones, sin jerga.

Técnico

Cada hallazgo con su evidencia, su causa y cómo cerrarlo.

Evolución

Cómo ha cambiado la nota mes a mes y qué se ha cerrado.

Evidencias ENS y NIS2

Medida a medida, con fecha, fuente y sello de integridad.

Qué hace Seclivery y qué no

No es un SIEM, ni un EDR, ni un antispam. Los complementa: responde a una pregunta que esas herramientas no se hacen.

HerramientaQué haceQué pregunta responde
SIEMReúne y cruza los registros de muchos sistemas para detectar incidentes.¿Está pasando algo raro ahora mismo?
EDRDetecta y frena amenazas en equipos y servidores.¿Hay un ataque en este equipo?
AntispamFiltra el correo malicioso antes de que llegue al buzón.¿Este correo es peligroso?
SecliveryEncuentra lo que está mal configurado, de más o sin parchear, lo corrige con tu aprobación y lo demuestra.¿Qué puerta tengo abierta y cómo la cierro hoy?
  • Solo lee por defecto

    Un cambio se aplica únicamente si alguien de tu equipo aprueba el plan, y la corrección viene apagada en cada equipo hasta que la actives.

  • Sin contraseñas

    Microsoft 365 se conecta con el consentimiento de un administrador y permisos de lectura; el agente tiene su propia identidad.

  • No lee tus correos

    Solo configuración y metadatos: quién tiene acceso a qué, cuándo entró y desde dónde.

  • Cada cliente aislado

    Los datos de cada empresa están separados y la autorización se comprueba siempre en el servidor.

  • Evidencia rastreable

    Cada resultado lleva lo leído, cuándo, de qué fuente y con qué versión del control.

Seguridad de gran empresa, a precio de pyme

Dos planes por licencia de Microsoft 365 y mes. Dentro de cada uno va todo: no hay módulos que desbloquear.

Precios en seclivery.com

Microsoft 365

Para empresas que trabajan en la nube. Se conecta en minutos y no hay que instalar nada.

2,50 €por licencia y mes, pago anual + IVA

3,10 € si pagas mes a mes. Pagando el año entero, ahorras un 19 %.

  • 317 comprobaciones de Microsoft 365
  • Cuentas sin MFA, permisos de más e invitados
  • Aplicaciones conectadas y lo que pueden leer
  • Inicios de sesión con ubicación comprobada
  • Licencias sin uso y ahorro en euros
  • Correo y dominios: SPF, DKIM y DMARC
  • Informes, evolución y avisos
  • Formación de la plantilla según su riesgo
Pide una demo →
Recomendado

Completo

Microsoft 365 más tus equipos, servidores y Active Directory, relacionados entre sí.

4,50 €por licencia y mes, pago anual + IVA

5,60 € si pagas mes a mes. Pagando el año entero, ahorras un 20 %.

  • Todo lo del plan Microsoft 365
  • 127 comprobaciones de equipos y servidores Windows
  • 55 comprobaciones de Active Directory
  • Corrección con un clic, con piloto y vuelta atrás
  • Uso de IA en 45 servicios, con el aviso a la plantilla
  • Programas con vulnerabilidades explotadas
  • Relación con MITRE ATT&CK, CIS y DISA STIG
  • Simulaciones de phishing
Pide una demo →

Complemento ENS, NIS2 e ISO 27001

Las comprobaciones de cada medida, las evidencias preparadas y el informe para el auditor. Para cualquiera de los dos planes.

39,20 €al mes con pago anual, hasta 50 licencias

79,20 €al mes con pago anual, hasta 250 licencias

Con pago mensual, 49 € y 99 € al mes. Más de 250 licencias, a medida.

Por licencia de Microsoft 365 en uso y mes, IVA no incluido. Con pago anual anticipado, casi un 20 % menos. Mínimo de 10 licencias. En el plan Completo, cada licencia incluye un equipo o servidor.

Empresas

Con Microsoft 365 y Windows, que quieren saber qué falla y arreglarlo sin un equipo de seguridad propio.

Responsables de TI

Que necesitan priorizar con datos, corregir sin miedo y demostrar el avance.

Dirección

Que quiere una visión clara del riesgo y de lo que se ha hecho, sin tecnicismos.

MSP

Que llevan la informática de varias empresas: cada cliente separado, cada técnico con lo suyo y un informe para la reunión.

Preguntas frecuentes

¿De verdad se corrige con un clic?

Sí, en lo que tiene corrección automática: un clic prepara el plan, lo pruebas en un equipo piloto y, cuando lo apruebas, se aplica al resto. Lo que no conviene tocar sin mirar (por ejemplo, cifrar un servidor) viene con una guía paso a paso. Cada cambio se puede deshacer.

¿Seclivery cambia algo sin que lo sepamos?

No. Por defecto solo lee. Un cambio se aplica únicamente si alguien de tu equipo aprueba el plan.

¿Tenemos que daros contraseñas de administrador?

No. Microsoft 365 se conecta con el consentimiento de un administrador, con permisos de lectura. El agente de Windows tiene su propia identidad y no es administrador del equipo.

¿Leéis nuestros correos o documentos?

No. Solo configuración y metadatos: quién tiene acceso a qué, cuándo entró y desde dónde.

¿Es legal controlar el uso de la IA?

Sí, informando a la plantilla y recogiendo lo mínimo. Por eso nada se lee hasta que la empresa acepta el aviso, se avisa a cada persona por correo, solo se guarda el servicio y el número de visitas, y se borra a los 90 días.

¿Sustituye a nuestro antivirus?

No, lo vigila. Comprueba que cada equipo tenga un antivirus encendido y al día, y os avisa del que falle. Lo que no hace es bloquear virus.

Microsoft ya nos da una puntuación. ¿Para qué otra?

La de Microsoft (Secure Score) solo mira Microsoft 365. Seclivery la enseña aparte, como referencia, y además revisa vuestros equipos, el Active Directory y lo que se ve desde fuera, y explica qué corregir primero.

¿Con esto cumplimos ENS, NIS2 o ISO 27001?

Seclivery os da las evidencias y os dice qué falta, medida a medida. No emite certificados ni sustituye a una auditoría.

Te lo enseñamos con una empresa de ejemplo

Treinta minutos por videollamada: qué encuentra, cómo lo relaciona y cómo se cierra. Si quieres, te preparamos también el precio para tu empresa.

Pide una demo

Indica tu nombre.
Indica tu empresa.
Escribe un email válido.

Gracias. Te escribiremos en menos de 24 h laborables para fijar la demostración.

Pide una demo →